Giải pháp Firewall cho phòng khám bệnh viện theo từng quy mô
 28/10/26
Trong quá trình chuyển đổi số, phòng khám và bệnh viện ngày càng phụ thuộc vào hệ thống công nghệ thông tin để quản lý hồ sơ bệnh án điện tử, kết quả xét nghiệm, hình ảnh chẩn đoán và hoạt động khám chữa bệnh. Tuy nhiên, việc kết nối nhiều thiết bị, phần mềm và cơ sở dữ liệu cũng làm gia tăng nguy cơ bị tấn công mạng, rò rỉ thông tin hoặc gián đoạn dịch vụ.
Giải pháp firewall cho phòng khám, bệnh viện là một trong những thành phần quan trọng giúp kiểm soát lưu lượng mạng, ngăn chặn các kết nối trái phép và giảm thiểu rủi ro an ninh thông tin. Tùy theo quy mô cơ sở y tế, số lượng thiết bị và yêu cầu vận hành, doanh nghiệp có thể lựa chọn firewall cho phù hợp. Vậy bệnh viện cần firewall có những tính năng gì? Nên lựa chọn thiết bị nào để cân bằng giữa bảo mật, hiệu năng và chi phí đầu tư? Cùng Hoàng Hải Tech tìm hiểu qua bài viết bên dưới nhé.
Contents
- 1 Vì sao phòng khám, bệnh viện cần giải pháp firewall chuyên dụng?
- 2 Các rủi ro an ninh mạng phổ biến trong hệ thống bệnh viện
- 3 Các tính năng firewall cần có cho phòng khám, bệnh viện
- 4 Đề xuất giải pháp firewall phù hợp với từng quy mô
- 5 Những tiêu chí cần đánh giá trước khi đầu tư firewall
- 6 Mô hình triển khai firewall hiệu quả cho cơ sở y tế
- 7 Hoàng Hải Tech – Tư vấn giải pháp firewall cho phòng khám, bệnh viện
- 8 Kết luận
Vì sao phòng khám, bệnh viện cần giải pháp firewall chuyên dụng?
Khác với mạng văn phòng thông thường, hệ thống CNTT y tế bao gồm nhiều nhóm thiết bị và ứng dụng có yêu cầu vận hành khác nhau. Một sự cố mạng không chỉ ảnh hưởng đến công việc hành chính mà còn có thể làm gián đoạn quá trình tiếp nhận bệnh nhân, tra cứu hồ sơ hoặc truy cập kết quả chẩn đoán.
Firewall đóng vai trò như một lớp bảo vệ tại ranh giới mạng, kiểm tra và kiểm soát lưu lượng theo các chính sách bảo mật. Với firewall thế hệ mới (NGFW), cơ sở y tế còn có thể nhận diện ứng dụng, phát hiện hành vi đáng ngờ và ngăn chặn nhiều loại tấn công mạng.
Một giải pháp firewall phù hợp giúp cơ sở y tế:
- Bảo vệ dữ liệu bệnh nhân và thông tin khám chữa bệnh.
- Kiểm soát truy cập giữa mạng nội bộ, Internet và các hệ thống chuyên môn.
- Hạn chế nguy cơ mã độc, ransomware và truy cập trái phép.
- Duy trì kết nối ổn định cho phần mềm quản lý bệnh viện, HIS, LIS, PACS và các dịch vụ liên quan.
- Hỗ trợ quản lý tập trung, giám sát và đáp ứng yêu cầu kiểm tra an toàn thông tin.
Firewall không thể thay thế toàn bộ hệ thống an ninh mạng, nhưng là nền tảng quan trọng trong kiến trúc bảo mật nhiều lớp của cơ sở y tế
Các rủi ro an ninh mạng phổ biến trong hệ thống bệnh viện
Rò rỉ dữ liệu bệnh nhân
Hồ sơ bệnh án, thông tin định danh, kết quả xét nghiệm và hình ảnh chẩn đoán đều là những dữ liệu có giá trị cao. Nếu tài khoản bị đánh cắp, máy chủ cấu hình sai hoặc hệ thống cho phép truy cập không phù hợp, dữ liệu có thể bị xem, sao chép hoặc phát tán trái phép.
Firewall giúp kiểm soát các luồng truy cập, hạn chế kết nối không cần thiết và ghi nhận sự kiện đáng ngờ. Tuy nhiên, để bảo vệ dữ liệu hiệu quả, cơ sở y tế cần kết hợp thêm phân quyền người dùng, mã hóa dữ liệu và kiểm soát truy cập vào máy chủ.
Tấn công ransomware làm gián đoạn hoạt động khám chữa bệnh
Ransomware có thể mã hóa dữ liệu hoặc làm gián đoạn hoạt động của máy tính, máy chủ và các hệ thống nghiệp vụ. Khi sự cố xảy ra, nhân viên y tế có thể gặp khó khăn trong việc tra cứu hồ sơ, tiếp nhận bệnh nhân hoặc truy cập kết quả xét nghiệm.
Firewall thế hệ mới có khả năng phát hiện, ngăn chặn nhiều kết nối độc hại và hỗ trợ kiểm soát lưu lượng liên quan đến hoạt động tấn công. Tuy nhiên, không có firewall nào bảo đảm ngăn chặn tuyệt đối ransomware. Cơ sở y tế vẫn cần cập nhật bản vá, bảo vệ thiết bị đầu cuối và duy trì bản sao lưu có khả năng khôi phục.
Truy cập trái phép qua VPN hoặc tài khoản từ xa
Bác sĩ, nhân viên CNTT hoặc đơn vị bảo trì có thể cần truy cập hệ thống từ bên ngoài. Nếu VPN sử dụng mật khẩu yếu, tài khoản không được kiểm soát hoặc quyền truy cập quá rộng, kẻ tấn công có thể lợi dụng để xâm nhập mạng nội bộ.
Firewall cần hỗ trợ VPN bảo mật, xác thực đa yếu tố thông qua cơ chế tích hợp phù hợp, phân quyền theo nhóm và ghi nhật ký truy cập. Đối với tài khoản quản trị, nên áp dụng quyền tối thiểu và chỉ cho phép kết nối khi thực sự cần thiết.
Mất kết nối và gián đoạn dịch vụ
Hệ thống y tế thường phải vận hành liên tục. Sự cố đường truyền Internet, thiết bị firewall quá tải hoặc bị tấn công từ chối dịch vụ có thể làm gián đoạn kết nối đến các ứng dụng và dịch vụ bên ngoài.
Để giảm thiểu rủi ro, cơ sở y tế nên đánh giá nhu cầu dự phòng đường truyền, khả năng chuyển đổi dự phòng của firewall và năng lực xử lý lưu lượng khi bật các tính năng bảo mật.
Các tính năng firewall cần có cho phòng khám, bệnh viện
IPS và ngăn chặn mối đe dọa
Hệ thống ngăn chặn xâm nhập (IPS) giúp phát hiện và chặn lưu lượng có dấu hiệu khai thác lỗ hổng hoặc tấn công mạng. Đây là tính năng quan trọng đối với hệ thống có máy chủ lưu trữ hồ sơ bệnh án, ứng dụng nghiệp vụ và nhiều thiết bị kết nối.
Nên ưu tiên giải pháp có cơ sở dữ liệu nhận diện mối đe dọa được cập nhật thường xuyên, khả năng ghi nhận sự kiện và chính sách phù hợp với môi trường thực tế.
Phân đoạn mạng và kiểm soát truy cập
Firewall nên hỗ trợ VLAN, chính sách giữa các vùng mạng và kiểm soát truy cập theo địa chỉ IP, cổng, ứng dụng hoặc danh tính khi được hỗ trợ.
Ví dụ, mạng dành cho khách đến khám không nên được phép truy cập trực tiếp vào máy chủ HIS. Thiết bị y tế, hệ thống quản trị, mạng nhân viên và mạng khách cũng nên được phân tách theo nhu cầu vận hành.
Đây là một trong những biện pháp quan trọng để hạn chế việc một thiết bị bị xâm nhập dẫn đến ảnh hưởng trên diện rộng.
Lọc URL, kiểm soát ứng dụng và chống mã độc
Tính năng lọc URL giúp hạn chế truy cập vào các website độc hại hoặc không phù hợp với chính sách sử dụng. Kiểm soát ứng dụng cho phép nhận diện và quản lý các loại lưu lượng, thay vì chỉ dựa trên cổng kết nối. Một số firewall còn tích hợp dịch vụ chống mã độc, phân tích tệp tin hoặc thông tin tình báo về mối đe dọa.
VPN bảo mật cho bác sĩ và nhân viên kỹ thuật
VPN hỗ trợ kết nối từ xa an toàn đến hệ thống nội bộ. Với bệnh viện có nhiều cơ sở hoặc phòng khám có đội ngũ IT hỗ trợ từ xa, nên lựa chọn firewall hỗ trợ VPN phù hợp với số lượng người dùng, thiết bị và yêu cầu xác thực.
Cần giới hạn quyền truy cập theo từng nhóm người dùng, tránh cho phép toàn bộ tài khoản VPN truy cập mọi máy chủ trong mạng.
High Availability và dự phòng đường truyền
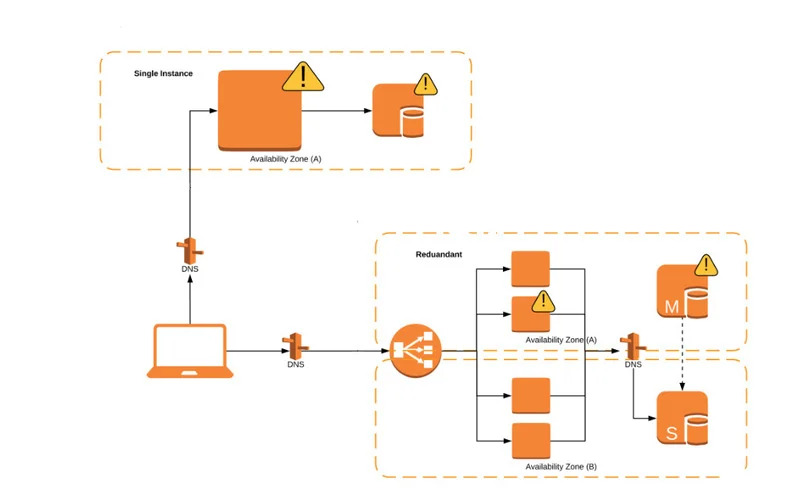
Đối với bệnh viện có hệ thống quan trọng, firewall hỗ trợ High Availability (HA) có thể giúp giảm thời gian gián đoạn khi thiết bị gặp sự cố. Tùy mô hình triển khai, HA có thể hoạt động theo cơ chế chủ động – dự phòng hoặc các phương thức khác do nhà sản xuất hỗ trợ.
Ngoài ra, dual WAN hoặc kết nối nhiều nhà mạng giúp tăng tính liên tục của đường truyền Internet. Cần lưu ý rằng HA của firewall không tự động bảo đảm toàn bộ hệ thống y tế luôn hoạt động; máy chủ, switch, nguồn điện và đường truyền cũng cần được đánh giá riêng.
Giám sát, ghi nhật ký và quản lý tập trung
Firewall nên cung cấp nhật ký truy cập, cảnh báo sự kiện và báo cáo phục vụ công tác điều tra sự cố. Với hệ thống lớn, khả năng tích hợp SIEM hoặc nền tảng giám sát an ninh giúp đội ngũ IT theo dõi sự kiện tập trung và phát hiện bất thường hiệu quả hơn.
Đề xuất giải pháp firewall phù hợp với từng quy mô
Phòng khám nhỏ và phòng khám chuyên khoa
Quy mô tham khảo: Dưới 50 người dùng đồng thời, một địa điểm, hệ thống phần mềm quản lý cơ bản.
Sản phẩm tham khảo:
- Fortinet FortiGate 40F hoặc 50G.
- Sophos XGS 88 hoặc XGS 108.
Các thiết bị thuộc phân khúc này phù hợp để xem xét cho nhu cầu kiểm soát Internet, VPN, IPS và phân tách mạng nhân viên với mạng khách.
Nên ưu tiên cấu hình dễ quản trị, dịch vụ bảo mật được cấp phép đầy đủ và có khả năng mở rộng khi phòng khám phát triển.
Phòng khám đa khoa và trung tâm y tế
Quy mô tham khảo: 50- 200 người dùng đồng thời, nhiều khoa phòng và máy chủ ứng dụng nội bộ.
Sản phẩm tham khảo:
- Fortinet FortiGate 70F hoặc 90G.
- Sophos XGS 118 hoặc XGS 128.
Ở quy mô này, firewall cần đáp ứng nhu cầu quản lý nhiều VLAN, VPN kết nối chi nhánh, chính sách truy cập theo nhóm và khả năng kiểm tra lưu lượng bảo mật.
Bệnh viện đa khoa quy mô vừa
Quy mô tham khảo: 200-500 người dùng đồng thời, nhiều máy chủ, hệ thống HIS, LIS, PACS và EMR.
Sản phẩm tham khảo:
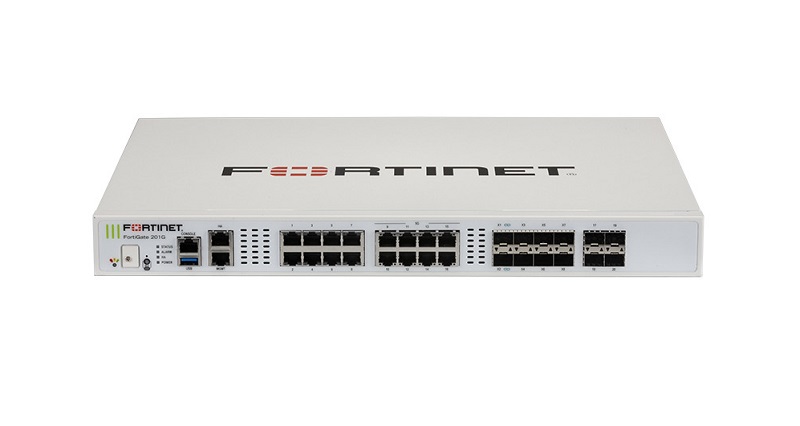
- Fortinet FortiGate 120G hoặc 200G.
- Sophos XGS 2100 hoặc XGS 2300.
Bệnh viện cần chú trọng hiệu năng IPS, khả năng xử lý lưu lượng khi bật các dịch vụ bảo mật, số lượng kết nối đồng thời và khả năng dự phòng.
Bệnh viện lớn và hệ thống y tế nhiều chi nhánh
Quy mô tham khảo: Trên 500 người dùng đồng thời, nhiều cơ sở và trung tâm dữ liệu tập trung.
Sản phẩm tham khảo:
- Fortinet FortiGate 400F hoặc các dòng hiệu năng cao hơn.
- Sophos XGS 3100 hoặc XGS 4300.
- Palo Alto Networks PA-Series thuộc phân khúc trung tâm dữ liệu/doanh nghiệp.
Ở nhóm này, giải pháp cần được thiết kế theo kiến trúc bảo mật nhiều lớp, hỗ trợ HA, quản trị tập trung, kết nối liên cơ sở và giám sát sự kiện an ninh.
Lưu ý: Các model trên chỉ là gợi ý phân khúc, không phải cam kết đáp ứng theo số người dùng. Việc lựa chọn cuối cùng phải dựa trên thông số chính thức, giấy phép dịch vụ, kết quả khảo sát và lưu lượng thực tế.
Những tiêu chí cần đánh giá trước khi đầu tư firewall
Để lựa chọn giải pháp phù hợp, phòng khám và bệnh viện nên đánh giá các yếu tố sau:
- Lưu lượng mạng thực tế: Xác định băng thông Internet, lưu lượng nội bộ đi qua firewall và mức tăng trưởng dự kiến.
- Hiệu năng khi bật bảo mật: So sánh thông số IPS, Threat Prevention và VPN thay vì chỉ xem firewall throughput.
- Khả năng tương thích: Kiểm tra kết nối với HIS, LIS, PACS, thiết bị y tế và hệ thống xác thực hiện có.
- Tính liên tục của dịch vụ: Xác định có cần HA, dự phòng Internet và thiết bị thay thế hay không.
- Chi phí tổng thể: Tính cả thiết bị, giấy phép bảo mật, hỗ trợ kỹ thuật, triển khai và vận hành định kỳ.
- Khả năng quản trị: Đánh giá mức độ dễ sử dụng, báo cáo, cảnh báo và năng lực của đội ngũ IT.
- Vòng đời hỗ trợ: Kiểm tra thời hạn hỗ trợ, cập nhật phần mềm và chính sách bảo hành của nhà sản xuất.
Mô hình triển khai firewall hiệu quả cho cơ sở y tế
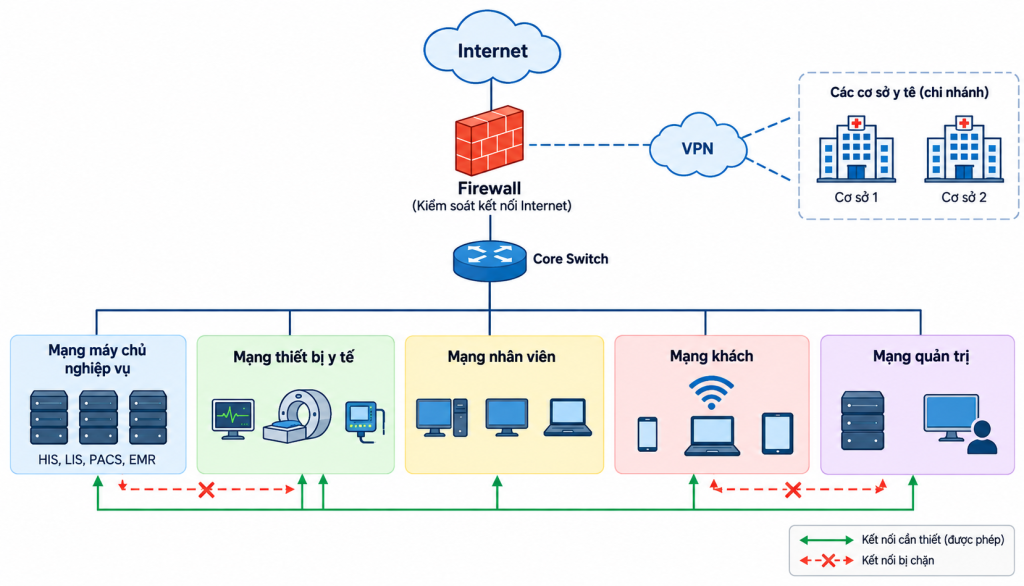
Một mô hình tham khảo là đặt firewall tại biên mạng để kiểm soát kết nối Internet, sau đó phân chia hệ thống thành các vùng mạng theo chức năng.
Mạng máy chủ nghiệp vụ, mạng thiết bị y tế, mạng nhân viên, mạng khách và mạng quản trị nên được tách biệt phù hợp với kiến trúc thực tế. Chỉ cho phép những luồng kết nối cần thiết giữa các vùng, đồng thời ghi nhật ký đối với các hoạt động quan trọng.
Với bệnh viện có nhiều cơ sở, có thể thiết lập VPN site-to-site giữa các địa điểm và trung tâm dữ liệu. Các kết nối quản trị từ xa cần xác thực mạnh, giới hạn quyền truy cập và được giám sát.
Bên cạnh firewall, cơ sở y tế cần triển khai sao lưu dữ liệu, bảo vệ endpoint, cập nhật bản vá, quản lý tài khoản và diễn tập khôi phục sau sự cố. Nên thử nghiệm chính sách trên phạm vi nhỏ trước khi áp dụng diện rộng, đặc biệt với thiết bị y tế có yêu cầu kết nối đặc thù.
Hoàng Hải Tech – Tư vấn giải pháp firewall cho phòng khám, bệnh viện
Hoàng Hải Tech cung cấp các giải pháp thiết bị và hạ tầng CNTT cho doanh nghiệp, hỗ trợ tư vấn lựa chọn firewall theo quy mô hệ thống, nhu cầu bảo mật và ngân sách đầu tư.
Đối với phòng khám và bệnh viện, việc khảo sát hiện trạng giúp xác định các vùng mạng cần bảo vệ, những luồng dữ liệu quan trọng, yêu cầu kết nối từ xa và phương án dự phòng phù hợp. Trên cơ sở đó, đơn vị có thể xây dựng phương án thiết bị, giấy phép bảo mật và triển khai theo từng giai đoạn.
Kết luận
Giải pháp firewall cho phòng khám, bệnh viện cần được xây dựng dựa trên quy mô hệ thống, mức độ nhạy cảm của dữ liệu và yêu cầu vận hành liên tục. Từ phòng khám nhỏ đến bệnh viện đa khoa, lựa chọn đúng thiết bị và cấu hình phù hợp sẽ giúp tăng cường bảo mật, kiểm soát truy cập và giảm nguy cơ gián đoạn dịch vụ.
Quan trọng hơn, firewall cần nằm trong một kiến trúc bảo mật nhiều lớp, kết hợp phân đoạn mạng, bảo vệ thiết bị đầu cuối, sao lưu dữ liệu và quy trình ứng phó sự cố. Đây là nền tảng để cơ sở y tế nâng cao khả năng bảo vệ thông tin bệnh nhân và duy trì hoạt động ổn định trong quá trình chuyển đổi số.

Bình luận